文章中心
了解、体验、感悟、分享——汇聚平台使用教程与科研动态。
传感器内加密签名:把物理记录锚定到不可篡改数字身份
原文:In-sensor cryptographic signature generation to link a physical process and an immutable digital entity.
期刊:Nature electronics(影响因子 42.3) | PubMed | PMC 全文(含 PDF)
在科学研究、新闻取证、执法记录和历史档案保存等领域,数字数据的“真实性”一直是信任的基石。然而,随着生成式人工智能的飞速发展,伪造图片、视频乃至各类传感器记录变得前所未有的容易。深度伪造内容已经足以以假乱真,未来大多数传感器的数字记录都可能被 AI 以较低成本人工合成。这不仅会侵蚀公众对数字记录的信任,还会污染用于训练新一代 AI 模型的数据集,导致模型崩溃、训练效率下降。
如何证明一段标称由真实物理传感器采集的数据,确实来自物理世界、而非软件凭空生成?现有方案,例如内容来源与真实性联盟(C2PA)推动的相机/手机数字签名,或利用公共区块链追踪照片来源,大多在“数据已经被数字化、编码并在设备内传输之后”才建立信任证书。如果加密模块与传感器分属不同芯片,攻击者完全可以在传感器输出数字信号、进入加密生成器之前的宏观连线上注入伪造数据。换言之,传统架构在“源头”存在 unprotected 的物理接口,难以从根本上排除篡改。
研究背景:为什么必须在传感器内部建立信任锚点
论文作者指出,要保留对数字记录的信任,就必须让数据的“ provenance(来源)”和“采集过程”可被第三方验证。关键在于:必须排除攻击者在信任证书建立之前,把假数据喂进处理链的可能性。当加密生成器实现在与传感器分离的硬件中时,传感器产生的数字数据要通过未受保护的宏观连接,极易被篡改。相反,如果把加密引擎直接集成到传感器所在的同一集成电路(IC)衬底上,就能大幅降低这类物理攻击风险。
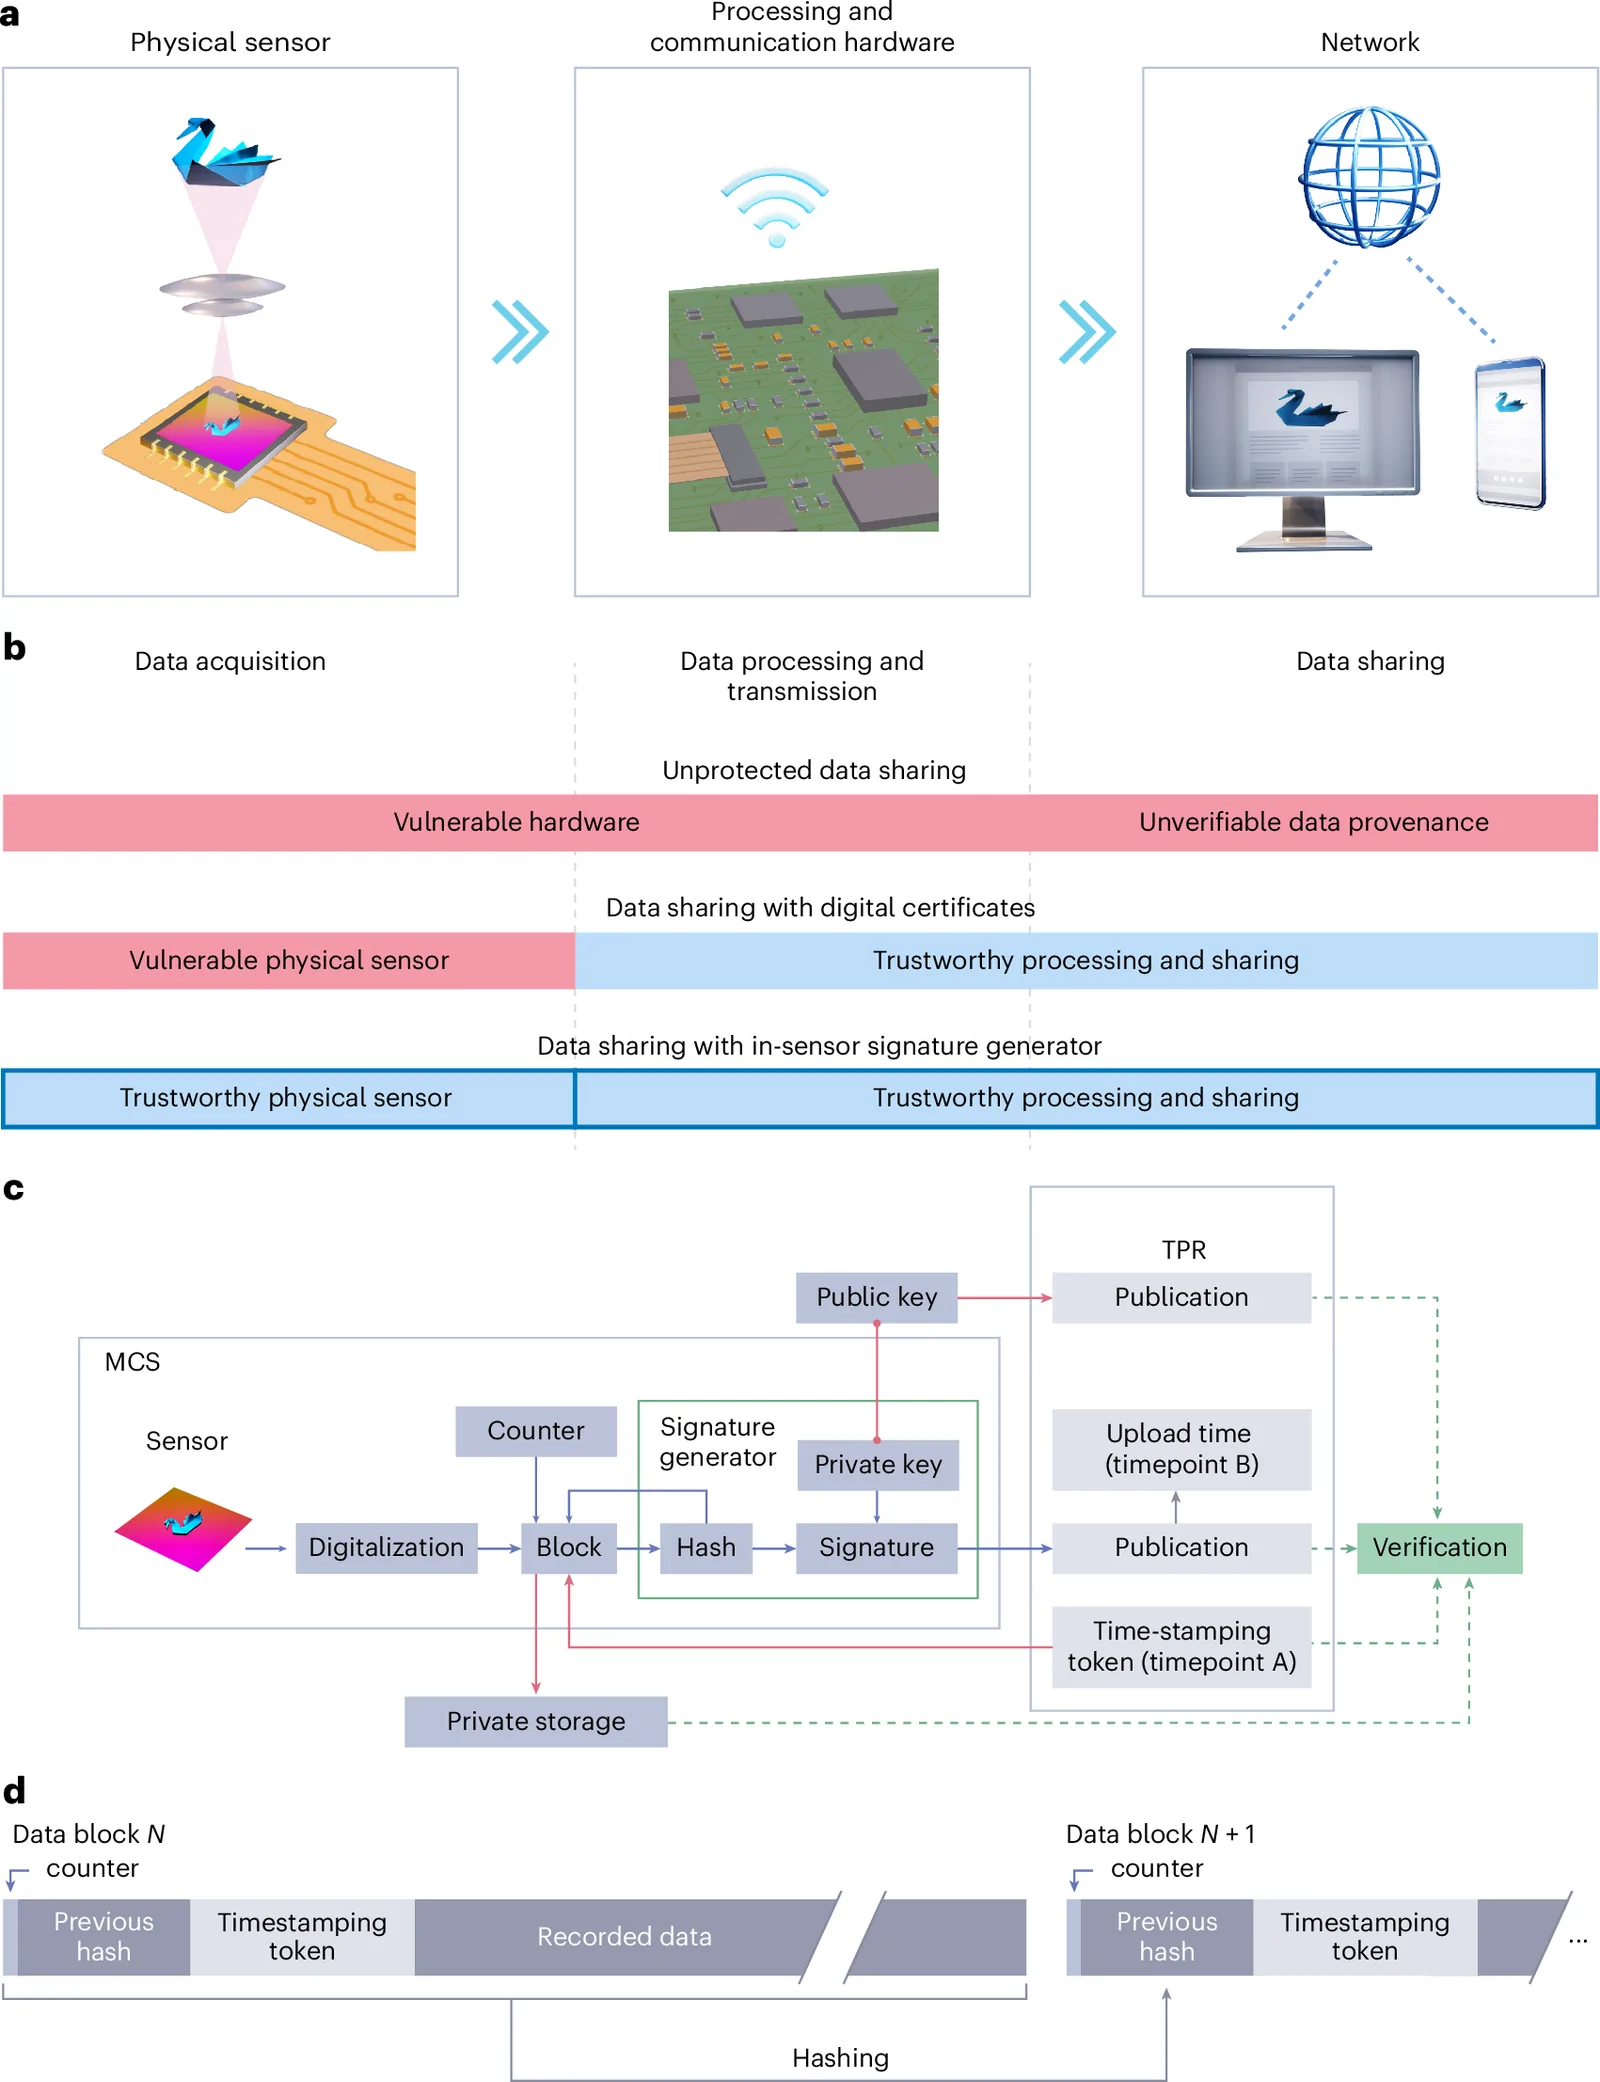
图 1 对比了三种数据采集与共享范式:最常见的是无任何可靠来源证书;第二种在数据处理阶段生成数字证书,能识别共享记录的硬件,但仍在芯片间传输时脆弱;第三种——把签名生成器集成在产生原始数据的传感器内部——则极大降低了系统对物理攻击的脆弱性。
核心发现:单片加密传感器(MCS)实现“物理过程—不可篡改数字实体”的加密链接
在这项发表于 Nature Electronics(影响因子 42.3)的研究中,团队报告了一种记录设备技术:它能在“物理记录行为”与“不可篡改数字实体(如公共区块链条目)”之间建立加密链接。其核心是一种单片加密传感器(monolithic cryptographic sensor, MCS)——在同一块物理衬底上,把传感器件与两个额外单元集成在一起:一个持续对记录数据片段进行哈希的哈希单元,以及一个用公钥加密方案对哈希值签名的加密签名单元。系统随后把签名后的哈希上传到可信公共存储库(trusted public repository, TPR)。
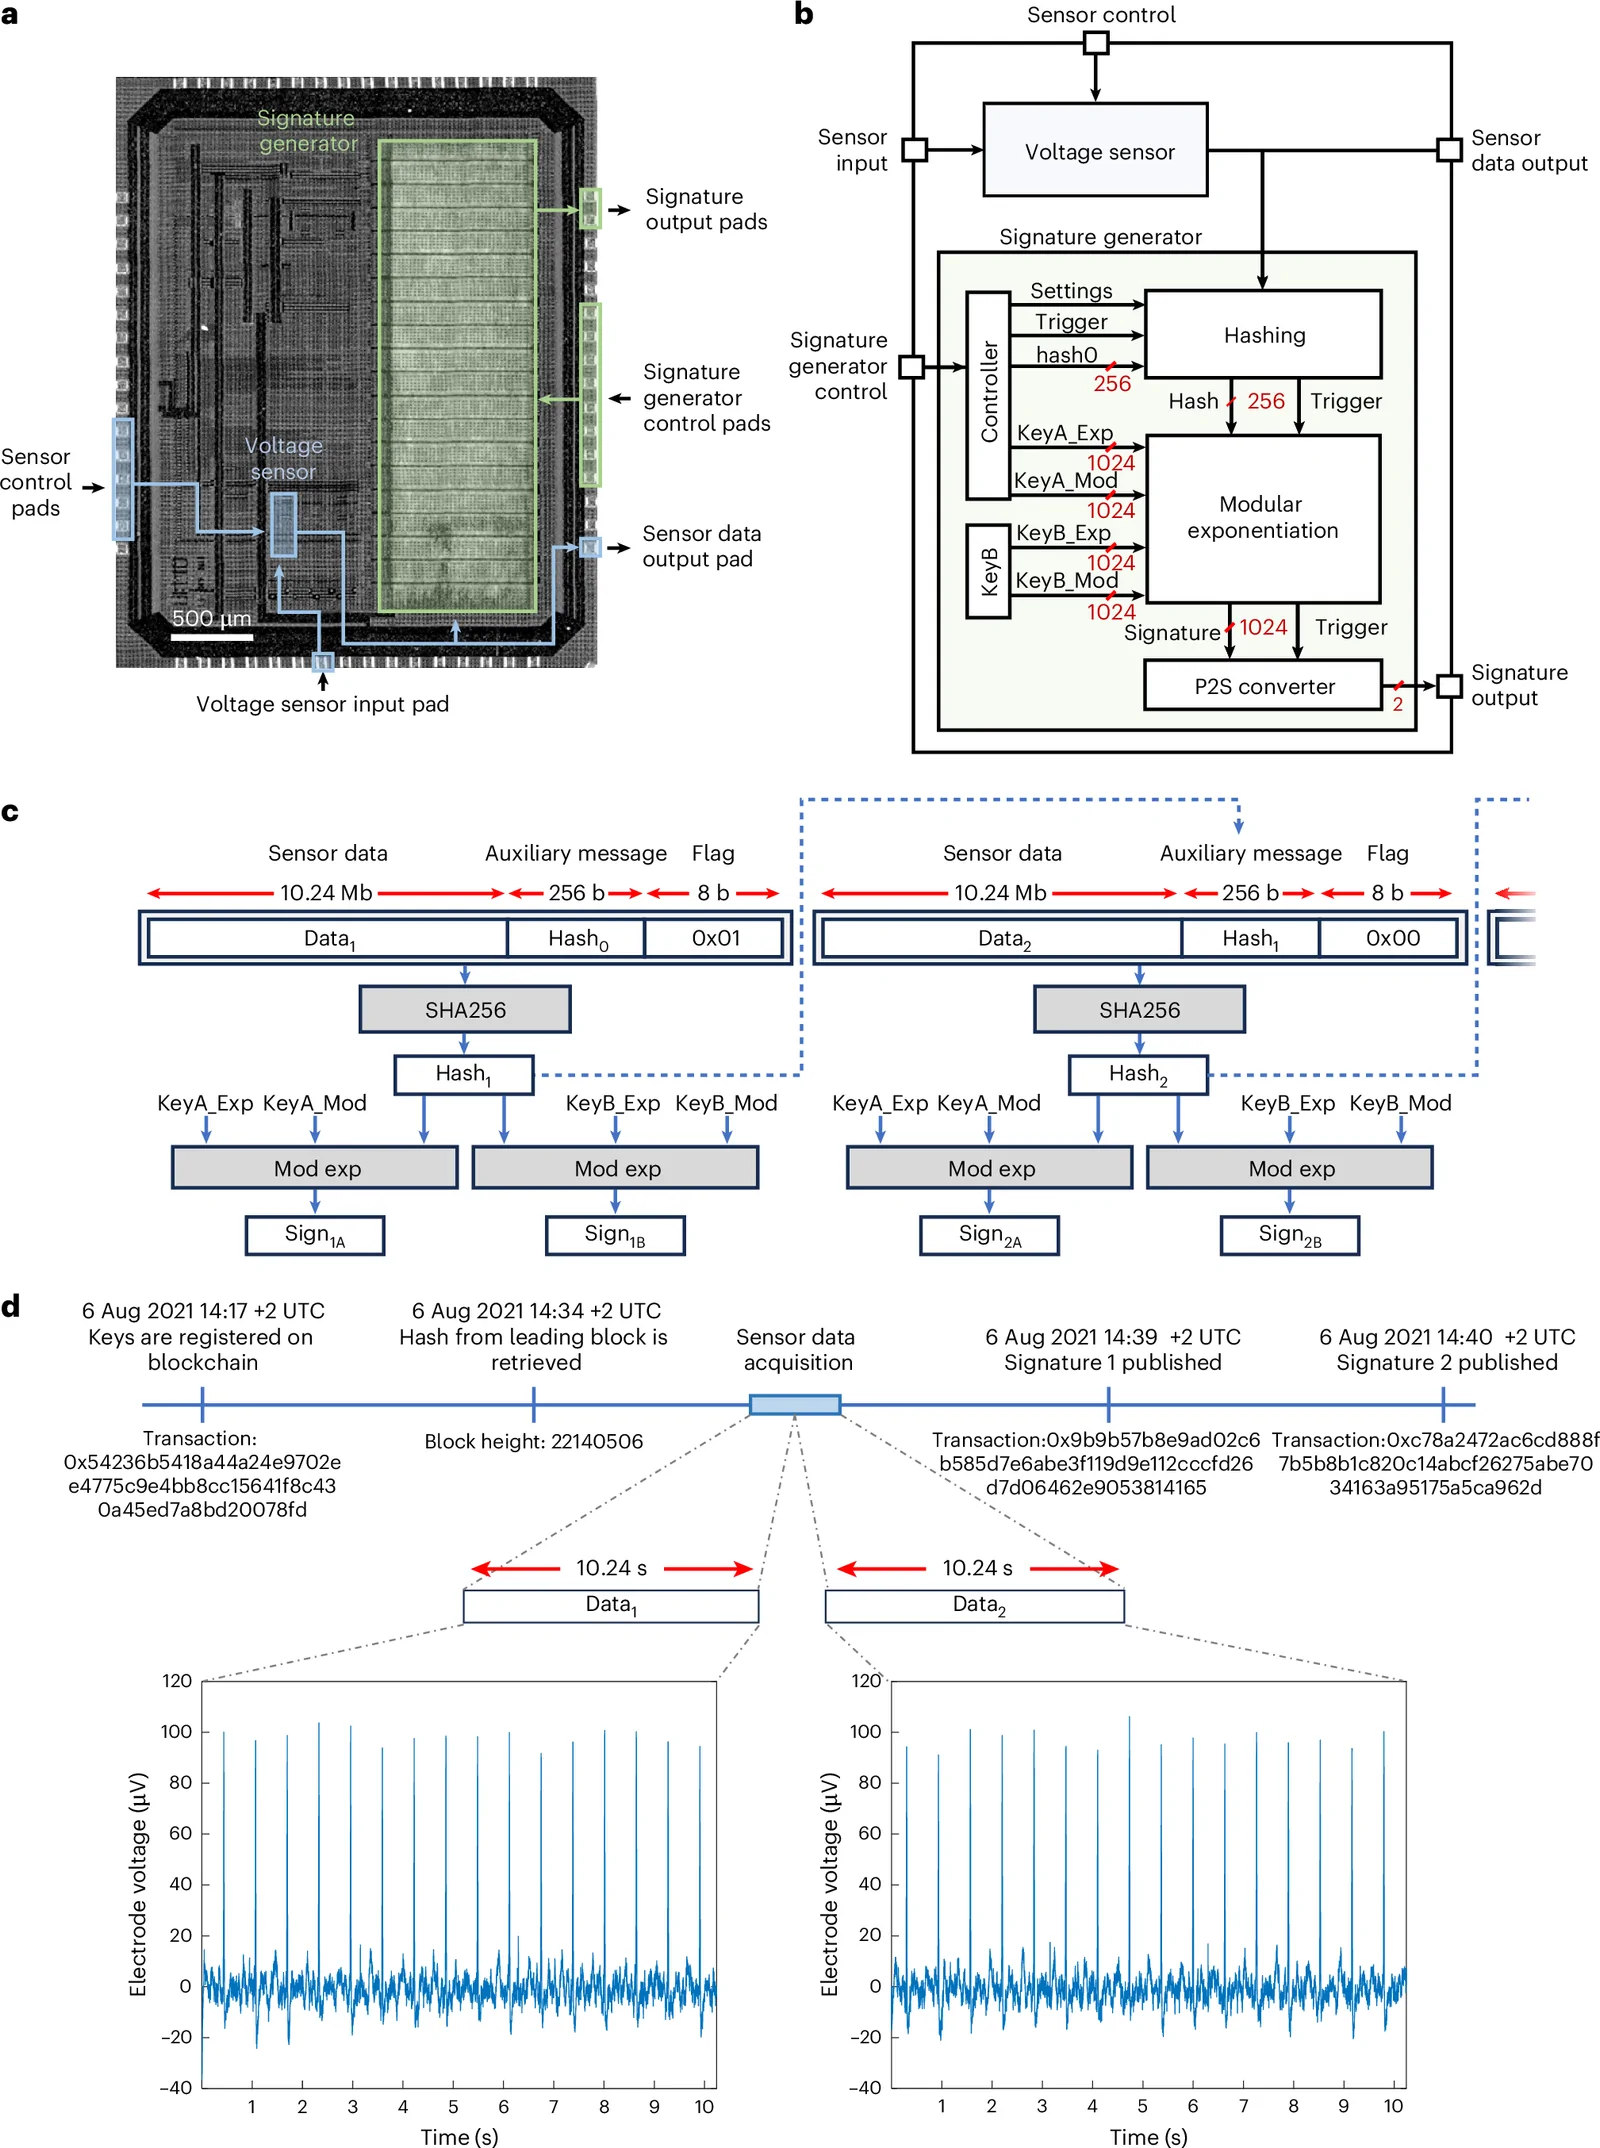
研究团队用 180 nm 互补金属氧化物半导体(CMOS)工艺,做出了概念验证原型:一个用于心肌细胞场电位细胞外记录的电压传感器。该原型芯片面积 3 mm × 3.8 mm,显微照片与简化框图见图 2。
这套系统的信任根基非常特别:私钥即使在系统所有者和使用者面前也不可访问。制造商在芯片上通过硬件密钥生成机制预置私钥,且只允许读出公钥、不能读出私钥;私钥在 MCS 中仅存在一份。没有私钥,就无法在芯片外计算签名,因此任何对数据或哈希的改动都会破坏签名。用户可保留记录数据私密,仅把签名上传 TPR;TPR 记录上传时间点 B。日后若要向第三方证明真实性,只需提供原始数据、公钥位置和 TPR 上的签名位置即可。
更进一步,系统通过把外部时间戳令牌纳入片上哈希操作,使每个被签名的区块可被证明记录在时间点 A(令牌时间)之后、上传时间点 B 之前。连续区块之间通过“把当前区块与前一区块哈希一起哈希”的方式链接,并包含单调计数器/标志位,使重置和遗漏具有防篡改性。验证者拿到数据块、公钥和存储库条目后,可独立确认:区块源自某 MCS、记录于区间 [A, B]、区块相对顺序、以及两个已认证区块之间是否缺失中间区块。
方法亮点:从生物电信号采集到 SHA256 与 RSA 的片上实现
原型中的 MCS 由电压传感器和加密签名生成器组成。电压传感器针对生物电信号(如神经元和心脏场电位)优化,基于 delta-sigma 调制产生 1 Mbps 比特流;输入电压可通过数字后处理和带通滤波从比特流中重建。
加密签名生成器包含三个模块:哈希模块、模幂模块和并串转换器。哈希模块采用适合硬件实现的 SHA256 算法,对每个“数据块”计算 256 位哈希。一个数据块包含 10.24 Mb 传感器数据(以 1 Mbps 采集 10.24 秒)、256 位辅助消息(用于存放时间戳令牌或前一区块哈希)以及 8 位标志位(指示设备是否重置)。哈希运算形式为:
hashn = SHA256( concatenate( datan, hashn-1, flagn ) ),其中 hash0 是从 TPR 取得的时间戳令牌;flagn 在 n=1 时为 0x01,n>1 时为 0x00。
签名采用 1024 位密钥长度的 RSA 算法(基于模幂运算)。哈希仅 256 位,签名前需填充(原型中为零填充)。每个数据块的哈希被处理两次,使用两对独立模数–指数对(KeyA 与 KeyB)进行模幂运算:KeyA 存在易失性存储器中、可由用户动态编程;KeyB 硬连线在 CMOS 原型中,外部不可读也不可改。生成的两个 1024 位签名由并串转换器通过两线协议传输出芯片。
图 2c、2d 分别展示了原型中的数据结构与概念验证生物电信号记录的时间线(UTC 协调世界时)。整个流程不依赖可信软件或基础设施:验证者重算数据块哈希,并用公布的制造商公钥验证已发布签名;若签名有效,即可确认数据来自与该公钥绑定的 MCS,且记录于存储库时间戳之前。加入时间戳令牌、哈希链和标志位后,同一程序还能额外确立记录时间边界、区块顺序和中间区块缺失情况。
应用意义:为科研与临床记录提供“源头不可篡改”的新范式
对生物医学科研读者而言,这项技术的价值十分直接。心肌细胞场电位、神经电生理等胞外记录,是心脏安全性评价、神经科学研究和药物筛选的重要数据源。传统上,这些波形数据一旦离开电极和放大器,就可能在采集链中被编辑或合成;而 MCS 在传感器硅衬底内部就完成哈希与签名,把信任锚点推进到“物理信号产生”的源头。
由于验证算法完全公开、可独立实现,且不要求操作系统、公共数据库连接或用户本身可信,第三方(如同行评审者、监管方、期刊编辑)只需原始数据、公钥和 TPR 条目,就能确认:这段记录确实由某一物理传感器采集、处于特定时间窗内、且未被删减或重排。这对于实验数据可重复性、临床试验源数据核查、以及防范 AI 伪造生物医学记录具有深远意义。
当然,作者也说明原型做了若干折中:例如用同一 256 位空间存放令牌与哈希、用 8 位标志位而非断电保持的持久计数器来区分首块与后续块;RSA 零填充也涉及语义安全与隐私的讨论。但这些并不妨碍核心结论——单片集成加密传感器,首次在硬件层面把“物理世界的记录行为”与“不可篡改的数字身份”密码学地绑定在一起。
随着生成式 AI 继续模糊真实与合成的边界,这种“在传感器内生成加密签名”的思路,或将成为未来相机、麦克风、电生理电极乃至各类科学仪器的通用信任底座:让物理过程自己证明自己来过。
本文图片转载自 PMC 开放获取全文,仅供学习参考,请以原文为准。